

「検索結果に出てきたリンクをクリックしたら、見慣れないサイトに飛ばされた」——2026年6月、こうした報告が国内の大学や官公庁のサイトを舞台に相次ぎました。北米で開幕したFIFAワールドカップ2026の人気に便乗し、正規のサイトを踏み台にして詐欺サイトへ誘導する手口が広がっていたのです。
自社は大会の主催者でもスポンサーでもないから関係ない、と思う方もいるかもしれません。しかし今回明らかになったのは、「なりすまし」だけでなく「自社の正規サイトが、気づかないうちに詐欺への入口として使われてしまう」というもう一つのリスクです。これはEC事業者にとっても他人事ではありません。本記事では、実際に何が起きたのかを具体的に振り返り、サイト運営側の視点で「何を備えておくべきだったか」を考えます。
検索結果からワンクリックで、学内サイトが「詐欺の入口」に
2026年6月、慶應義塾大学のアート・センターが公開していたバーチャルツアーページが、本来とは無関係なページへの転送の起点として悪用されていたことが明らかになりました。慶應義塾大学は公式発表(2026年6月19日)で、「使用していたツールの脆弱性が悪用され、本学とは無関係な内容のページへの転送の起点となった」ことを説明しています。そのリンクは検索エンジンの検索結果にも表示されるようになっており、該当ページは既に閉鎖済みで、個人情報や機密情報の漏えいは確認されていないとしています。
同様の被害は慶應義塾大学だけではありませんでした。ITmedia NEWSの報道(2026年6月18日)によれば、海上保安庁のサイトで同種の被害が確認されたのに続き、成城学園中学校高等学校の「バーチャル見学」ページ、大分大学、奈良県香芝市のサイトの一部ページでも、同様の不正な転送が相次いで確認されました。
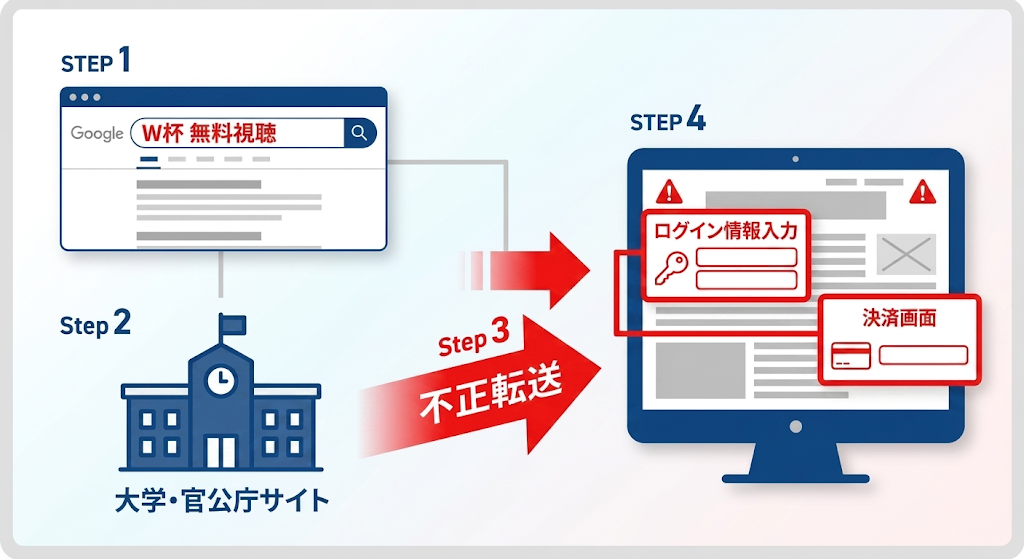
手口はこうです。「公式LIVE放送」「W杯日本代表 無料視聴」といった文言が検索結果に表示され、ユーザーがクリックすると、大学や官公庁のサイトを経由して、本来とは無関係なワールドカップ関連ページへ自動的に転送される。そのうえで、慶應義塾のケースではメールアドレスとパスワードの入力を促す画面が、成城学園のケースではオンライン決済の画面が表示されたと報じられています。つまり、検索結果では信頼できる大学・官公庁のサイトに見えるものが、実際には認証情報やカード情報を狙うフィッシングへの入口になっていたわけです。原因については、各機関の発表でも「使用していたツールの脆弱性が悪用された」とされている一方、具体的なソフトウェア名や脆弱性の詳細は公表されていません。
40以上の「ほぼ同じ」偽サイトと、世界規模のなりすまし
こうした「正規サイトの乗っ取り」と並行して、最初から詐欺目的で作られた偽サイトも大量に確認されていました。セキュリティ企業Malwarebytesは2026年6月16日、公式ブログで、「無料でワールドカップが見られる」とうたう、ほぼ同一構造の偽サイトを40以上確認したと報告しています。これらのサイトは「再生ボタン」を押すたびに広告や偽の通知が表示される仕組みになっており、暗号資産投資をうたう詐欺広告や、マルウェアをダウンロードさせる不審なプロンプトへ誘導していたとされています。テンプレートや広告の仕組みが共通していたことから、組織的に量産されたサイト群だったとみられています。
同じ時期、海外でも同種の便乗詐欺が大規模に確認されていました。大会開幕を前にした2026年5月27日、米連邦捜査局(FBI)のインターネット犯罪苦情センター(IC3)は、公式の注意喚起(PSA)を公表し、FIFAの公式サイトを装った偽サイトが多数確認されているとしました。「fifa」を「fiffa」のように綴りをわずかに変えるタイポスクワッティングや、「.com」を「.org」「.cab」などに変える手口が使われ、氏名・住所・電話番号・銀行情報などの個人情報が盗み取られ、偽のチケット販売や不正なアカウント作成にまで発展していたといいます。
同時期、セキュリティ企業のGroup-IBも独自の調査結果を公表しています(2026年5月27日)。同社が「GHOST STADIUM」と名付けた中国語話者による詐欺グループは、2025年8月以降に4,300以上の不正ドメインを登録し、そのうち300以上が実際に稼働していたとされています。特徴的なのは、FIFA公式サイトの認証画面(PingIdentityというサービスを使ったログインの仕組み)まで11言語対応でほぼ完璧に再現していた点です。Group-IBは、プレミアム・ホスピタリティチケットの詐欺被害だけで7,100万〜4億7,400万ドル規模、全体では数十億ドル規模に達する可能性があると推定しています。
日本にとっても無関係な話ではありません。トレンドマイクロが2026年7月24日に公表した調査によれば、2026年1〜6月の間に「fifa」「worldcup」を含む不正・不審サイトが35,538件確認され、そのうち日本国内からのアクセスは約148万件にも上ったといいます。より悪質な手口として、利用者が偽の決済ページに入力したカード番号を攻撃者がその場で受け取り、別の場所で即座に不正決済を試行し、その際に届くワンタイムパスワード(OTP)まで偽サイト上で入力させて使ってしまう「リアルタイムフィッシング」も報告されています。
なぜ「本物」と見分けがつかなかったのか
今回の事例で注目すべきは、被害者側の警戒心の低さだけが原因ではないという点です。大学や官公庁のサイトのケースでは、利用者は最初から「信頼できる本物のサイト」を訪れており、その先で不正な転送が起きたことに気づく手段がほとんどありませんでした。海外の偽サイト群についても、認証画面の裏側の仕組みまで再現するなど、従来の「なんとなく怪しい偽サイト」のレベルを超えていました。
- 正規サイトの脆弱性を突き、信頼された検索結果・URLを転送の起点として悪用していた
- 認証画面の裏側の仕組みまで再現し、見た目だけでなく操作感まで本物に近づけていた
- 1つのグループが数千単位のドメインやほぼ同一構造の偽サイトを継続的に量産していた
- パスワードや多要素認証(OTP)を入力させる正規の手順そのものを模倣し、入力された情報をリアルタイムで悪用していた
これらは、EC事業者が普段向き合っている「不正ログイン」「クレジットマスター(カード情報の総当たり)攻撃」「なりすましアカウント作成」といった脅威と、根っこの部分でかなり近いものです。イベントの規模が大きく話題性が高いほど、こうした手口が集中的に試される、というのが今回の構図だったといえます。
サイト側に必要だった視点――EC事業者が備えるべき4つの対策
主催者や大手企業だけの問題ではない、という前提に立つと、EC事業者が備えておくべき視点は大きく4つに整理できます。
1つ目は、自社サイトが「踏み台」にされるリスクへの備えです。
慶應義塾大学や成城学園のケースは、詐欺グループが最初から新しい偽サイトを作ったのではなく、既存の正規サイトが使っていた何らかのツールの脆弱性を突いて転送の起点に仕立てられた事例でした。ECサイトも、カート機能やチャットツール、バーチャル展示・体験コンテンツなど、さまざまな外部ツール・プラグインを組み合わせて運用しているのが一般的です。導入しているツールを把握し、提供元から脆弱性情報や更新の連絡があった際に速やかに対応する「資産管理・パッチ管理」の運用は、自社が意図せず詐欺の入口にされてしまう事態を防ぐ基本的な備えになります。
2つ目は、自社ブランドを装ったなりすましサイト・ドメインの監視です。
GHOST STADIUMのケースでは、2025年8月から地道にドメインが登録され続け、大会開幕のタイミングで一気に活動が活発化していました。裏を返せば、早い段階で自社名やサービス名を含む類似ドメインの登録動向を把握できていれば、被害が広がる前に閲覧遮断やテイクダウン(削除申請)の手を打てた可能性があります。特にセールやキャンペーンなど、注目が集まるタイミングを控えている事業者は、平時よりも監視の目を強める価値があります。
3つ目は、パスワードとOTPだけに頼らない認証・決済の仕組みです。
今回のリアルタイムフィッシングは、多要素認証(MFA)を導入していても、その場で入力させたOTPをそのまま悪用されてしまう手口でした。フィッシングサイトに情報を入力させても悪用できない認証方式(パスキーなど、いわゆる「フィッシング耐性のある認証」)への移行や、決済のたびに端末情報・行動パターンから不審な取引を検知する不正検知の仕組みは、この種の手口への実効的な備えになります。
4つ目は、利用者に「本物の見分け方」を能動的に伝えることです。
IC3やトレンドマイクロが行ったように、「検索結果や広告からではなく公式URLを直接入力する」「ブックマークを使う」といった注意喚起は、事業者自身が自社の利用者に向けて発信することもできます。大きな販促キャンペーンの前に、こうした注意喚起を自社サイトやSNSで告知しておくことは、コストをかけずにできる有効な対策です。
まとめ:狙われるのは「次の自分たち」かもしれない
今回はFIFAワールドカップという世界最大級のイベントが舞台になりましたが、「注目度の高いタイミングに便乗して、正規サイトを踏み台にする、あるいは本物そっくりの偽サイトを量産する」という手口自体は、規模の大小を問わず、話題性のある販促キャンペーンや新商品の発売、大型セールなど、EC事業者が主催する催しでも同様に起こり得ます。とくに、慶應義塾大学や成城学園のケースが示したのは、「詐欺サイトに気をつける」というだけでは不十分で、自社が使っているツールに脆弱性があった場合、自社サイト自体が詐欺への入口にされてしまう可能性があるという事実です。
自社が主催者やスポンサーでなくても、「うちのサイトが便乗詐欺の踏み台や対象になったら」を想定し、ツールの資産管理・パッチ適用、ドメイン監視、認証・決済の見直し、利用者への注意喚起という4つの視点から、平時のうちに備えておくことが重要です。
セキュリティ対策の進め方や、自社に合った不正検知・認証強化の考え方について相談したい場合は、DGビジネステクノロジーまでお気軽にご相談ください。
出典:
慶應義塾「本学アート・センターのウェブサイトを悪用した事案について」(2026年6月19日公表)
https://www.keio.ac.jp/ja/news/20260619-2/
ITmedia NEWS「慶応大や成城大のサイトから『W杯 無料視聴』ページへ勝手に転送 海保に続き……原因は?」(2026年6月18日公表)
https://www.itmedia.co.jp/news/articles/2606/18/news125.html
Malwarebytes公式ブログ「”Free World Cup stream” sites are serving scams, not football」(2026年6月16日公表)
https://www.malwarebytes.com/blog/threat-intel/2026/06/free-world-cup-stream-sites-are-serving-scams-not-football
Federal Bureau of Investigation, Internet Crime Complaint Center(IC3)「Threat Actors Spoofing FIFA Websites in Advance of the 2026 World Cup」(PSA260527、2026年5月27日公表)
https://www.ic3.gov/PSA/2026/PSA260527
Group-IB公式ブログ「The GHOST STADIUM Score: Billions At Stake At The World’s Largest Football Tournament」(2026年5月27日公表)
https://www.group-ib.com/blog/ghost-stadium-football-fraud/
トレンドマイクロ公式ブログ「FIFAワールドカップ2026に便乗するネット詐欺」(2026年7月24日公表)
https://www.trendmicro.com/ja_jp/research/26/g/online-scams-on-the-2026-fifa-world-cup.html
商標について:FIFA、FIFAワールドカップは、Fédération Internationale de Football Association(国際サッカー連盟)の商標です。Malwarebytes、Trend Micro、Group-IBは、それぞれ各社の商標です。本記事は各機関・各社の公開情報をもとに独自に作成したものです。